Space Engine — серверна платформа екосистеми Space Intelligence
Сервери Space Engine
Платформа Space у трьох моделях розгортання: від спільної хмари до інсталяції у вашому ЦОД. Ви вирішуєте, де працюють сервери, хто їх обслуговує і де зберігаються дані.
Сервери Space Engine — це серверна основа всієї системи Space: вони отримують події від замків, терміналів, домофонів, ліфтів і датчиків, виконують команди й надають їх вашим застосункам через API. Та сама платформа Space Engine працює в кожній із трьох моделей, тож вибір моделі — це рішення про інфраструктуру та відповідальність, а не про функції.
Три моделі розгортання
Space Engine Cloud
SaaS · multi-tenant · bare metal
Спільна хмара (SaaS) на серверах bare metal Space. Логічна ізоляція клієнтів, жодної власної інфраструктури, найшвидший старт.
Space Engine Private Cloud
IaaS · single-tenant · Proxmox VE
Приватна хмара на інфраструктурі Space: виділені віртуальні машини Proxmox VE лише для вас під керуванням Space. Ізоляція виділеного сервера зі зручністю хмари.
Space Engine Self-Hosted
Те саме програмне забезпечення на вашому об’єкті або у вашому ЦОД, у двох варіантах постачання.
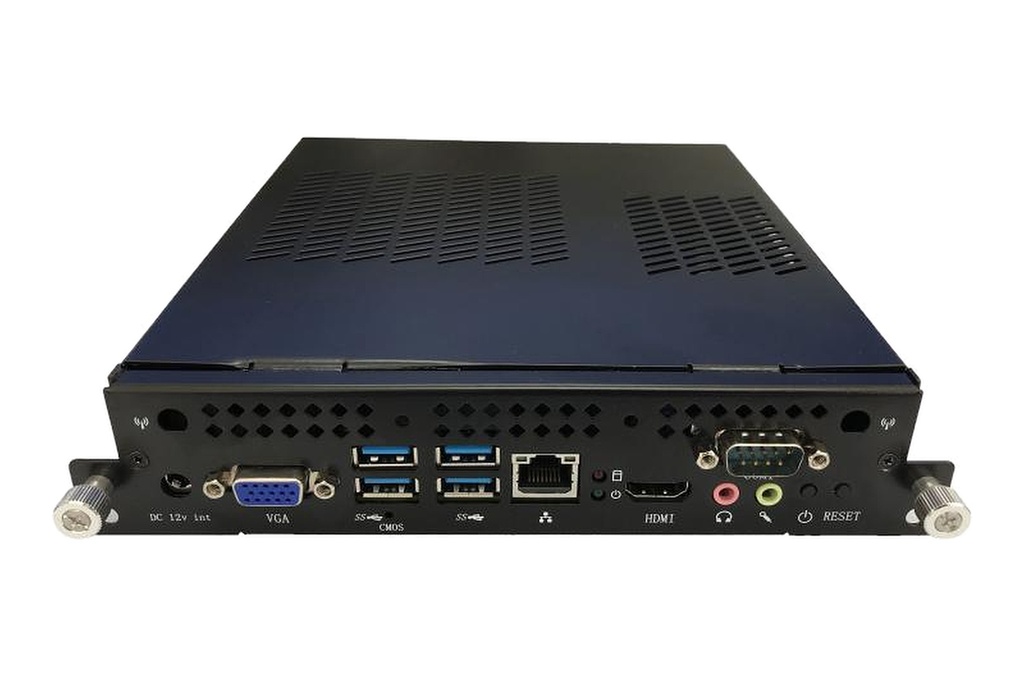
Space Engine Edge
Self-Hosted · appliance · plug-and-play
Appliance: готовий серверний модуль, обладнання якого ми підбираємо й попередньо налаштовуємо. Ви підключаєте його на об’єкті, і він працює; дані залишаються на місці, а за потреби система працює без інтернету.
Space Engine On-Premise
Self-Hosted · BYOI · Kubernetes · Docker · bare metal
Розгортання під керуванням клієнта (BYOI) на інфраструктурі, яку ви маєте або надаєте: Kubernetes, Docker або bare metal, рекомендовано Linux. Інфраструктура має відповідати мінімальним вимогам; розгортання ми адаптуємо до вашого середовища.
Порівняння моделей
| Параметр | Space Engine Cloud | Space Engine Private Cloud | Space Engine Self-Hosted | |
|---|---|---|---|---|
| Space Engine Edge | Space Engine On-Premise | |||
| Де працює | сервери bare metal у локаціях Space | інфраструктура Space (Proxmox VE) | на об’єкті клієнта | інфраструктура та обладнання клієнта |
| Ізоляція | логічна (multi-tenant) | виділені віртуальні машини (single-tenant) | фізична, ізольована мережа, опція air-gap | повна, у мережі клієнта, опція air-gap |
| Хто обслуговує | Space | Space | клієнт за підтримки Space | ІТ-відділ клієнта за підтримки впровадження від Space |
| Середовище | керує Space | віртуальні машини Proxmox VE | сервер Intel, базова конфігурація i5-6400 / 16 ГБ | Kubernetes, Docker або bare metal; рекомендовано Linux |
| Масштабування | на боці Space | більше ресурсів віртуальних машин | розширення конфігурації або кластер Kubernetes | від одного сервера до кластера |
| Типовий клієнт | готелі, офіси, об’єкти без власного ІТ | організації, яким потрібна ізоляція без власних серверів | об’єкти, яким потрібна ізольована інфраструктура: адміністрація, лікарні, критична інфраструктура | великі організації з власним ІТ і ЦОД |
Для CTO, ІТ-архітекторів, CISO та інтеграторів
Одна платформа, три моделі, повний контроль
Рідкісне поєднання: та сама платформа і той самий API — від спільної хмари до інсталяції air-gapped у вашому власному ЦОД. Тому Space Engine підходить для готелів, офісів і комерційної нерухомості, житлових будинків і PRS, охорони здоров’я, публічного сектору, критичної інфраструктури та промисловості, а контроль над інфраструктурою та процедурами безпеки може залишатися на вашому боці.
Суверенність і розташування даних
Ви обираєте, де працюють сервери і де зберігаються дані: у хмарі Space, у приватній хмарі або на власному об’єкті. Це спрощує побудову архітектури, що відповідає вимогам GDPR і NIS2.
Ваші правила безпеки
У моделях on-premise інфраструктура підпорядковується вашим процедурам: сегментація мережі, опція air-gap, власне керування ідентифікацією та ключами там, де це застосовно, власна політика резервного копіювання та відновлення (DR), керування змінами й обрані вами вікна оновлень.
Автентифікація кожного елемента
Кожен пристрій під’єднується до брокера MQTT із власним ідентифікатором і ключем, а кожен застосунок працює з API через власні ключі та токени JWT. Це добра основа для підходу zero trust. Історія подій і статус команд утворюють журнал аудиту.
Без vendor lock-in
Той самий API в усіх моделях і міграція між ними без заміни пристроїв: змінюється адреса сервера в хабах, а не обладнання в дверях. Публічна хмара не є обов’язковою.
Один стек для доступу та будівлі
Контроль доступу, замки, домофони, ліфти, автоматика будівлі й облік енергії в одній платформі, а в екосистемі Space також зарядка електромобілів, накопичувачі енергії та платіжні термінали. Інтеграція, незалежна від виробника.
Легка, масштабована технологія
Подієво-орієнтовані мікросервіси, MQTT із трафіком близько 30 МБ на хаб на місяць, REST API і WebSocket. Розгортання в контейнерах (Docker, Kubernetes), на bare metal або в приватній хмарі Proxmox VE, від одного сервера до кластера.
Виходить далеко за межі типових smart-платформ і класичних BMS
| Типова хмарна smart-платформа | Класична BMS | SPACE Engine | |
|---|---|---|---|
| Варіанти розгортання | зазвичай лише публічна хмара постачальника | зазвичай локально, в архітектурі виробника | три моделі: Cloud (SaaS), Private Cloud і Self-Hosted (Edge або On-Premise) |
| Розташування даних | визначає постачальник | на об’єкті | на ваш вибір: хмара Space, приватна хмара або ваш об’єкт |
| Контроль безпеки на боці клієнта | обмежений налаштуваннями облікового запису | залежить від інтегратора й виробника | повний у моделях on-premise: мережа, копії, оновлення, аудит |
| Відкритість API | часто обмежений API або лише партнерські інтеграції | часто закриті протоколи та ліцензовані інтерфейси | задокументований REST API, WebSocket і вебхуки, однакові в кожній моделі |
| Обсяг інтеграції | переважно пристрої розумного дому | переважно інженерні системи будівлі (HVAC, освітлення) | доступ, замки, домофони, ліфти, автоматика й енергія в одному стеку |
| Масштабування | у межах тарифів постачальника | розширення обладнання та ліцензій | від одного сервера до кластера Kubernetes; зміна моделі без заміни пристроїв |
Якісне порівняння з типовими рішеннями в кожній категорії; окремі продукти можуть відрізнятися.
Архітектура платформи
Той самий стек працює в кожній моделі: на одному сервері, у віртуальних машинах або в кластері Kubernetes.
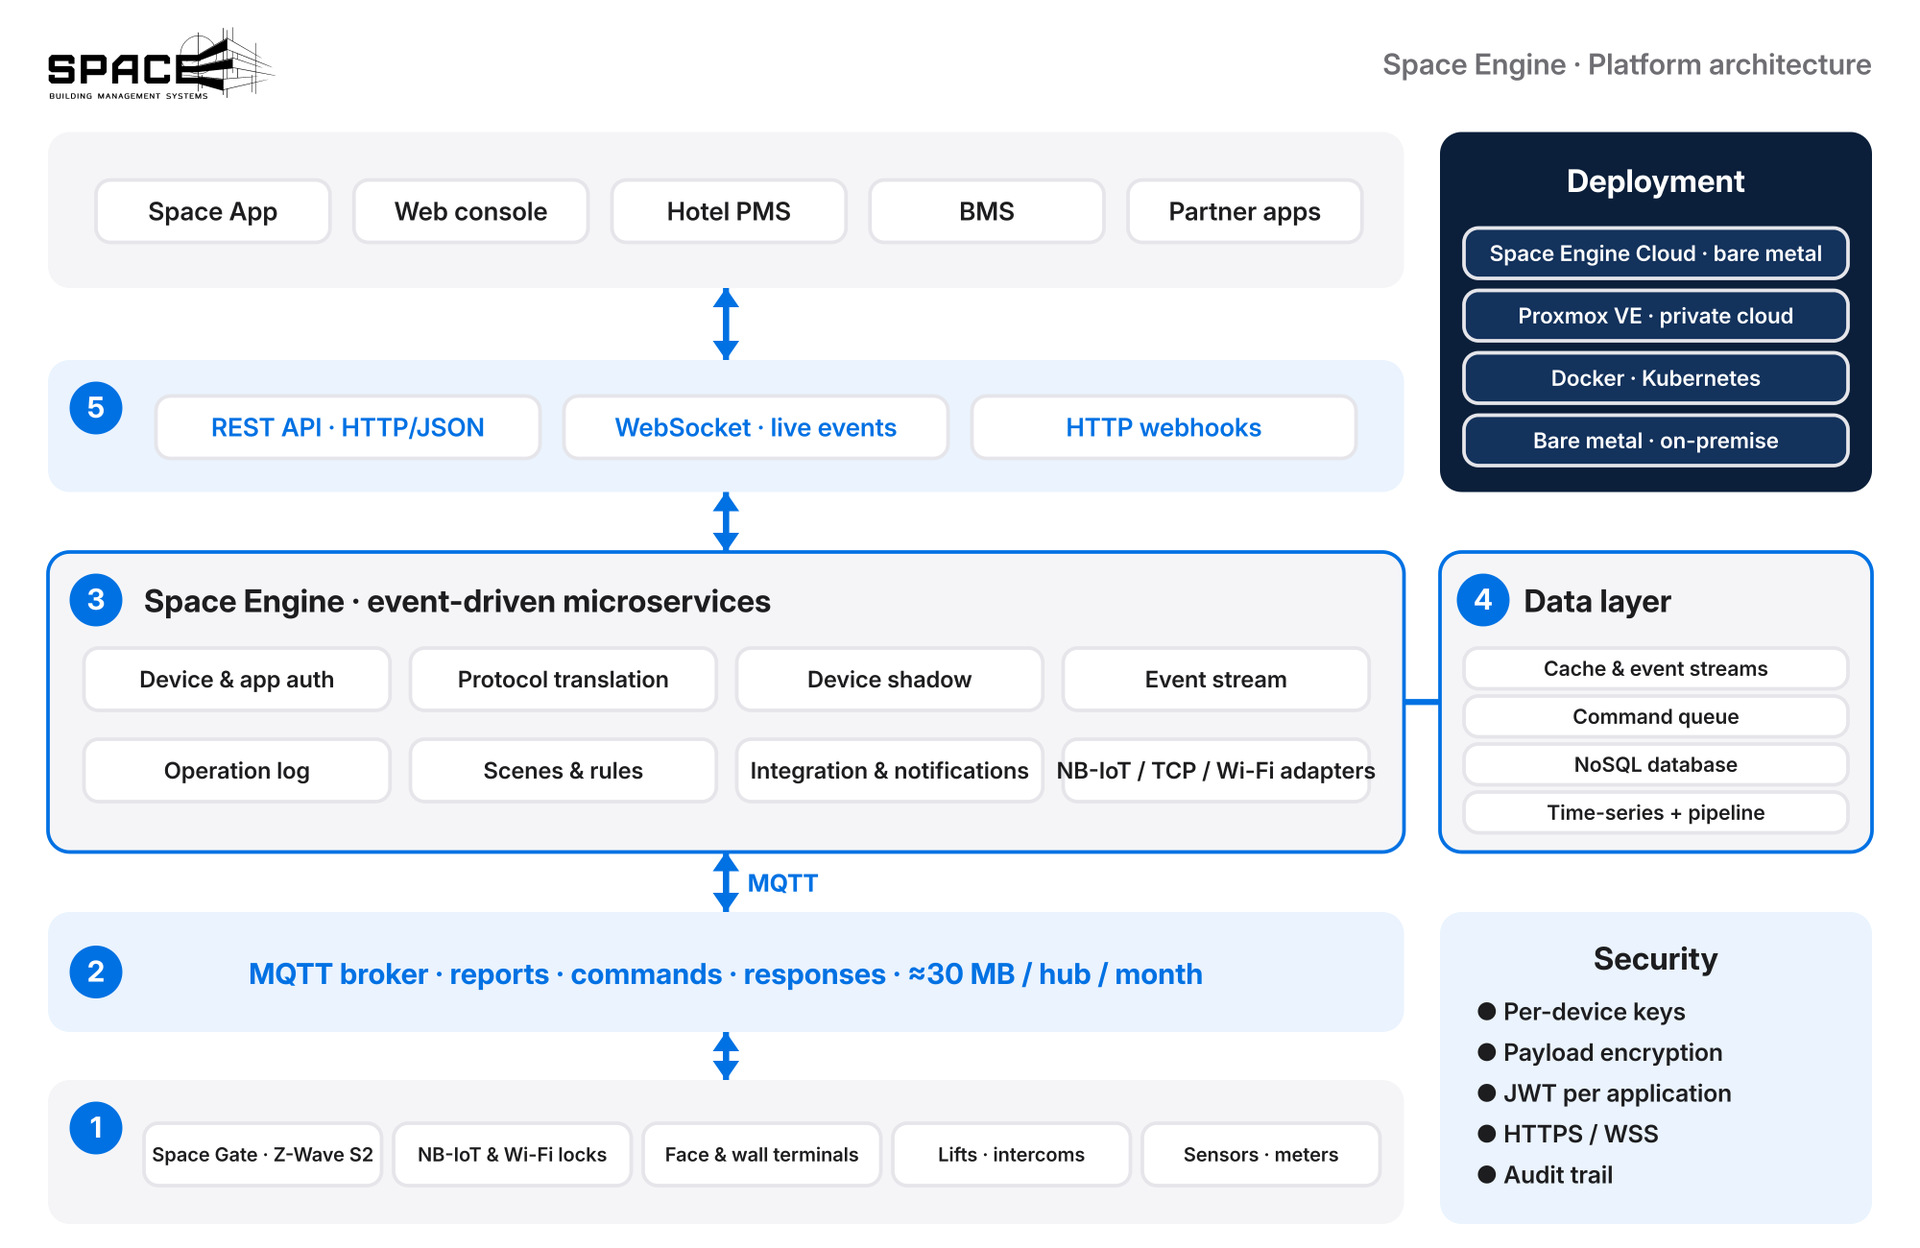
1. Пристрої
Замки, настінні термінали й термінали розпізнавання обличчя, домофони, контролери ліфтів, датчики, перемикачі та лічильники. Пристрої Z-Wave під’єднуються через хаби Space Gate (захист S2, AES-128), а замки NB-IoT і Wi-Fi та пристрої TCP — через окремі сервіси-адаптери.
2. Брокер MQTT
Хаби та пристрої обмінюються із сервером легкими повідомленнями MQTT в окремих каналах для звітів, команд і відповідей. Один хаб — це близько 30 МБ на місяць, переважно heartbeat.
3. Мікросервіси Space Engine
Основний сервіс реєструє та автентифікує пристрої й застосунки, перекладає протоколи пристроїв і підтримує тіні пристроїв (стан у кеші), потік подій і журнал операцій. Поруч працюють адаптери протоколів і сервіс інтеграції та сповіщень (вебхуки, e-mail, SMS, push, сцени за часом і за умовами).
4. Шар даних
Кеш і потоки подій, черга команд для пристроїв у режимі сну, база NoSQL пристроїв і користувачів та база часових рядів із конвеєром даних.
5. API та застосунки
REST API (HTTP/JSON) для команд і запитів, WebSocket для подій у реальному часі та вебхуки HTTP для зовнішніх систем. Документація API описує 273 методи та 120 типів подій. Ним користуються застосунок Space, вебконсоль, готельні системи (PMS), BMS і застосунки партнерів.
Безпека
Пристрої
Кожен пристрій автентифікується власним ключем, а вміст повідомлень шифрується ключем пристрою, який не передається мережею. Радіоканал Z-Wave захищає S2 з AES-128.
Застосунки та API
Доступ до API потребує токена JWT, підписаного ключем застосунку; кожен застосунок має власні ключі. Платформа підтримує шифрований зв’язок HTTPS і WSS.
Мережа та дані
У моделях on-premise платформа працює у вашій мережі, зокрема без доступу до інтернету; вихідний трафік можна заблокувати на брандмауері. Ключі, дозволи та історія подій залишаються у вашій інфраструктурі.
Аудит і оновлення
Історія відчинень, невдалих спроб і статус кожної команди утворюють журнал аудиту. Прошивку пристроїв оновлюємо дистанційно (OTA); у моделях on-premise терміни оновлень визначаєте ви.
Поширені запитання
Space Engine Cloud — коли важливий швидкий старт без власної інфраструктури. Space Engine Private Cloud — коли потрібна ізоляція, але ви не хочете обслуговувати сервери. Space Engine Self-Hosted — коли система має працювати у вас: Edge — це готовий пристрій, який ми підбираємо й налаштовуємо, а On-Premise — розгортання на інфраструктурі, яку ви маєте або надаєте. Ми допоможемо підібрати модель під проєкт.
Так. Усі моделі використовують ту саму платформу, той самий API і ті самі пристрої. Під час міграції змінюється адреса сервера в хабах, а не обладнання на об’єкті.
У моделях on-premise (Space Engine Edge, Space Engine On-Premise) так: уся платформа працює в локальній мережі об’єкта. У Space Engine Cloud і Space Engine Private Cloud хаби під’єднуються до сервера через інтернет.
Невеликого. Обмін даними MQTT дуже легкий: один хаб передає близько 30 МБ даних на місяць, переважно повідомлення heartbeat від пристроїв.
Через REST API (HTTP/JSON), WebSocket і вебхуки HTTP, однакові в кожній моделі. Документацію API (англійською) надаємо партнерам із впровадження на запит.
Підберімо модель для вашого проєкту
Розкажіть нам про об’єкт і вимоги безпеки, а ми запропонуємо модель розгортання, архітектуру та конфігурацію сервера.
Телефонуйте: +48 533 909 533